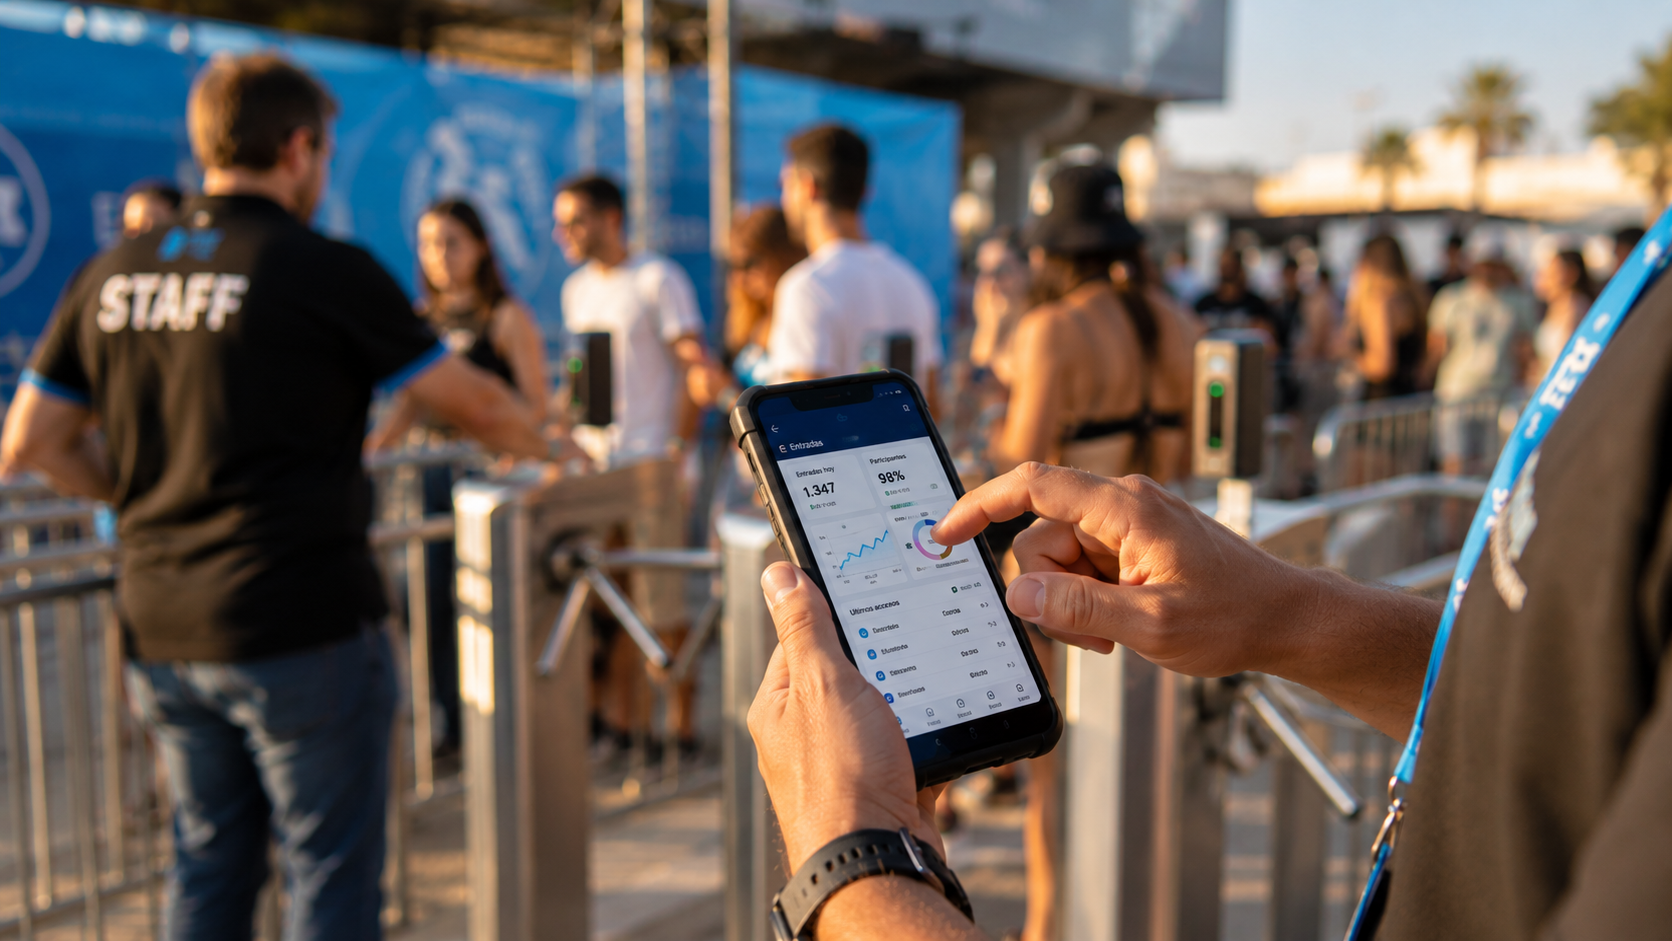
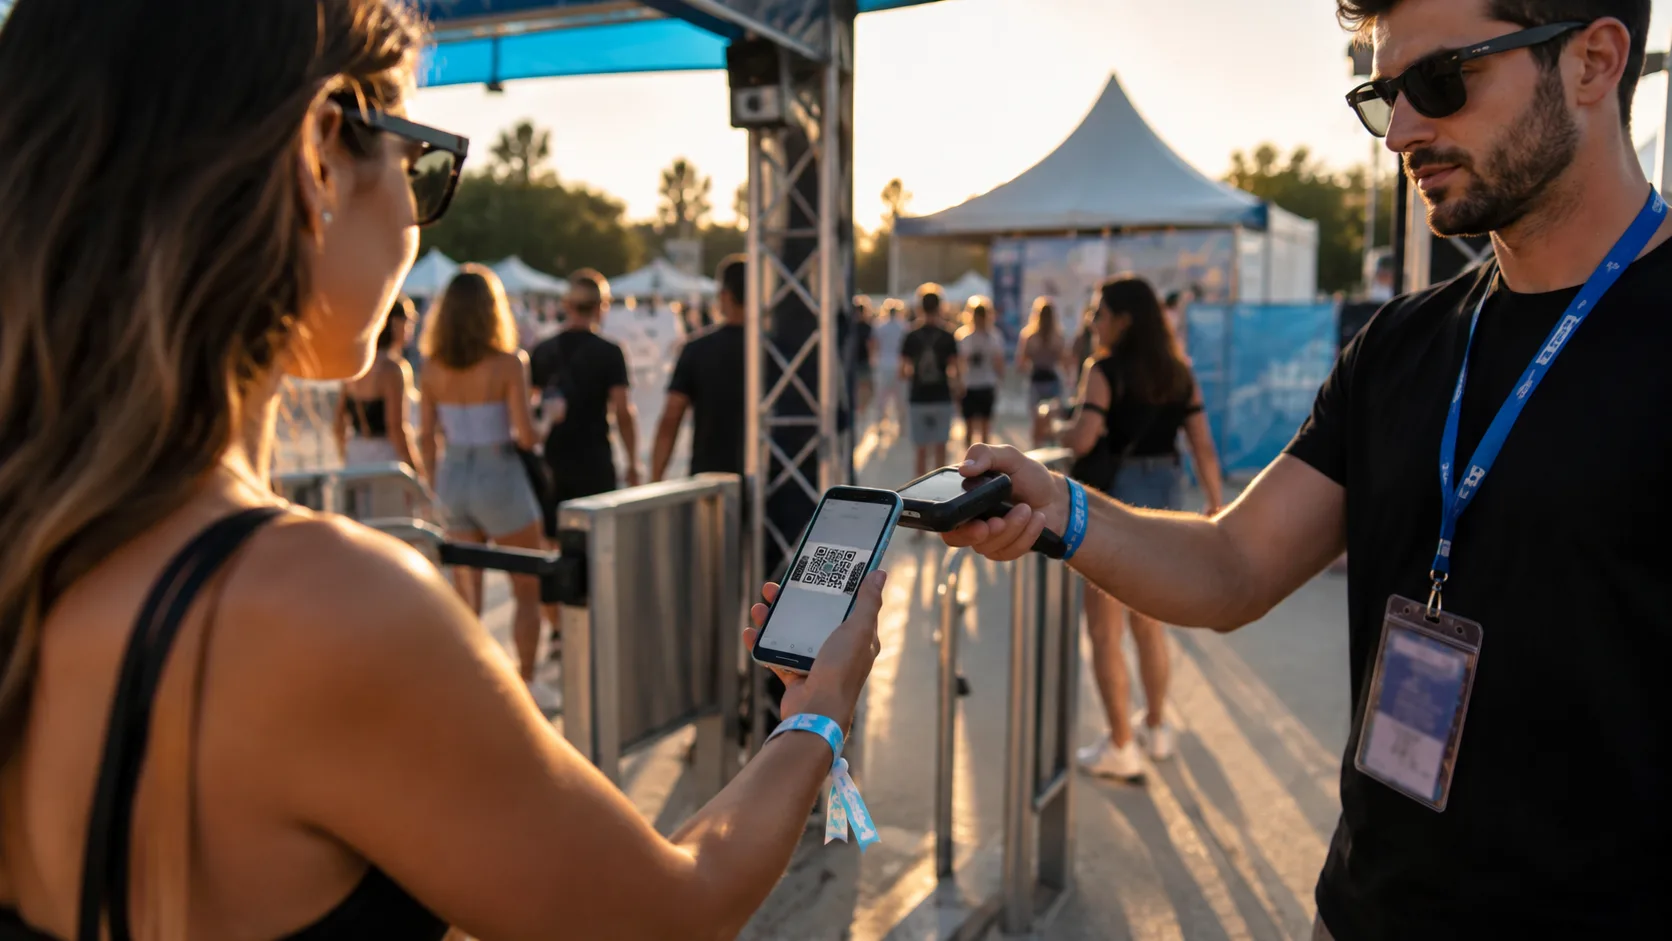
Cada validación de una pulsera NFC, cada entrada escaneada, cada rechazo de acceso genera un dato. Multiplicado por miles de asistentes, ese flujo de información se convierte en una fuente enorme de inteligencia operativa, pero también en un activo que hay que proteger con la misma seriedad que el propio acceso físico.
Aplicar data analytics y business intelligence en el control de accesos significa transformar cada validación de entrada en información útil para tomar decisiones: aforo, comportamiento del público, rendimiento de zonas o previsión de futuros eventos. En este artículo explicamos qué relación existe entre el control de acceso y el Big Data, qué riesgos de seguridad conlleva una solución de BI, y qué consecuencias reales enfrentan las empresas que sufren una violación de datos en este contexto.
¿Qué relación existe entre el Control de Acceso y el Big Data?
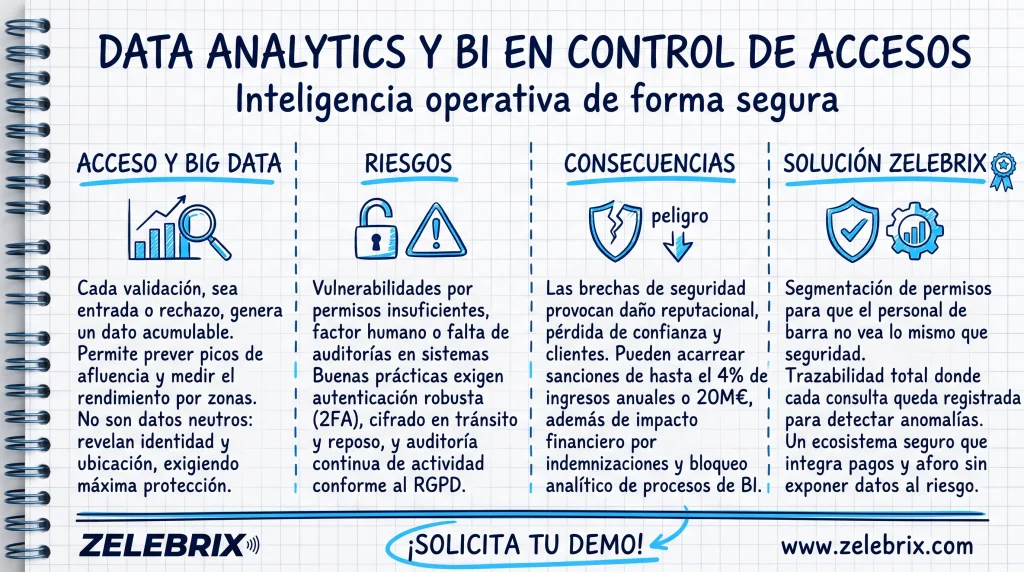
Cada sistema de control de acceso, ya sea NFC, QR o biométrico, genera un registro por cada validación: quién, cuándo, dónde y si el acceso fue autorizado o rechazado. Acumulado a lo largo de miles de accesos, ese registro se convierte en Big Data.
De un simple conteo a inteligencia operativa
Analizado con herramientas de business intelligence, este volumen de datos deja de ser un simple registro de entradas y salidas para convertirse en información accionable: picos de afluencia por franja horaria, rendimiento comparado entre zonas del recinto, o patrones de comportamiento que se repiten evento tras evento.
El control de acceso como fuente de datos sensibles
Es importante entender que estos datos no son neutros: incluyen información sobre la ubicación e identidad de personas concretas en momentos determinados, lo que convierte al sistema de control de acceso en una fuente de datos sensibles que exige el mismo nivel de protección que cualquier otra base de datos personal de la organización.
Riesgos para la seguridad de los datos en una solución de BI
Antes de analizar las consecuencias de una violación de datos, conviene entender por dónde suelen producirse los fallos de seguridad en una solución de business intelligence conectada a un sistema de control de accesos.
Estructura de control de acceso insuficiente
Muchas organizaciones carecen de una estructura de permisos adecuada, lo que resulta en que prácticamente cualquier persona dentro de la empresa pueda acceder a datos confidenciales que deberían estar restringidos a roles muy concretos.
Comportamiento humano como principal vector de riesgo
Además de los problemas de infraestructura, gran parte de las brechas de seguridad se originan en el comportamiento del usuario, ya sea deliberado o accidental. Empleados, subcontratistas, proveedores y socios con acceso a información sensible representan un vector de riesgo constante que exige vigilancia continua.
Almacenamiento inseguro en entornos de gran volumen
Cuando los datos se almacenan distribuidos en múltiples nodos o servidores, garantizar la autenticación, autorización y cifrado consistente en todos ellos se vuelve técnicamente complejo, lo que puede dejar puntos débiles si no se audita el sistema de forma regular.
Complejidad que dificulta la auditoría
La propia complejidad del Big Data hace que muchas veces no se someta a auditorías oportunas, reduciendo la eficacia de los controles existentes y retrasando la detección de accesos anómalos o comportamientos sospechosos dentro del sistema.
Buenas prácticas para proteger los datos de control de accesos en BI
| Práctica | Objetivo |
|---|---|
| Control de acceso y autenticación robusta | Limitar quién puede consultar los datos |
| Cifrado de datos en reposo y en tránsito | Proteger la información aunque haya una brecha |
| Monitorización y auditoría continua | Detectar actividad sospechosa a tiempo |
| Cumplimiento normativo (RGPD) | Evitar sanciones y garantizar transparencia |
Implementar autenticación de dos factores, asignar roles y permisos específicos según la función de cada empleado, y establecer sistemas de monitoreo capaces de identificar rápidamente actividad no autorizada son medidas mínimas exigibles en cualquier solución de BI que trabaje con datos de control de accesos.
5 consecuencias de las violaciones de datos para las empresas que utilizan soluciones de BI
1. Daño reputacional directo
Una violación de datos tiene un impacto significativo en la reputación de la organización, exponiendo datos sensibles que afectan no solo a la empresa, sino también a los clientes cuya información quedó comprometida.
2. Pérdida de clientes y cuota de mercado
El deterioro de la imagen de marca puede provocar que algunos clientes migren hacia la competencia, generando una pérdida de cuota de mercado a largo plazo que resulta mucho más difícil de recuperar que el propio incidente técnico.
3. Sanciones y multas regulatorias
Bajo el Reglamento General de Protección de Datos, las empresas están obligadas a notificar cualquier violación significativa dentro de las 72 horas posteriores a su descubrimiento. El incumplimiento puede acarrear multas de hasta el 4% de los ingresos globales anuales de la empresa o 20 millones de euros, lo que resulte mayor.
4. Pérdidas financieras directas
Más allá de las sanciones regulatorias, una filtración de datos personales puede implicar indemnizaciones a los afectados y costes de reparación técnica, sumándose al impacto ya generado por la pérdida de reputación y clientes.
5. Paralización de los propios procesos de BI
Una violación de seguridad puede obstaculizar o incluso paralizar los procesos de business intelligence de la organización, reduciendo la capacidad de acceder a los datos, analizarlos y utilizarlos eficazmente justo cuando más se necesitan para gestionar la crisis.
Cómo aplica Zelebrix data analytics al control de accesos con seguridad
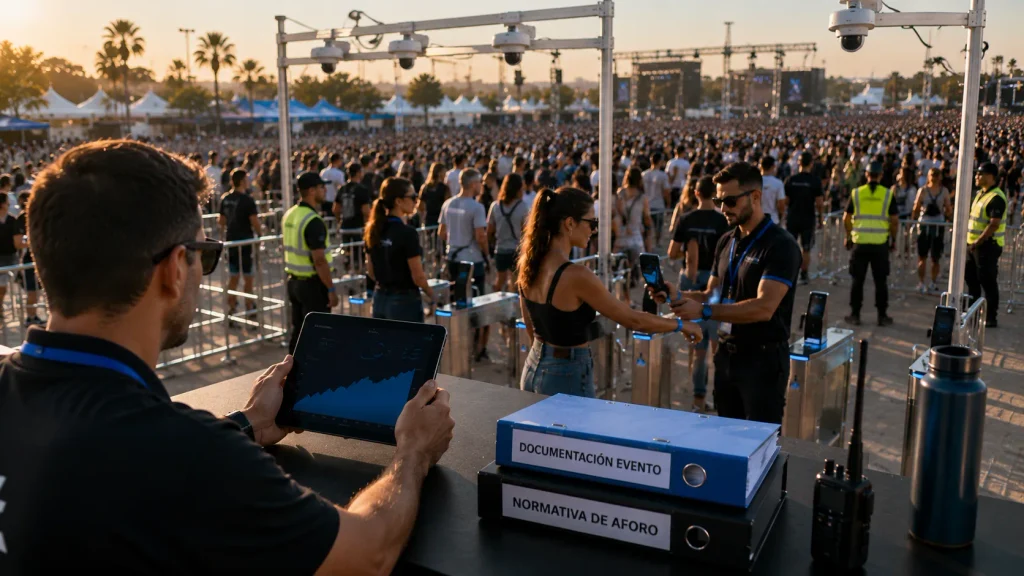
El sistema de pagos sin efectivo de Zelebrix genera un flujo constante de datos de acceso, consumo y aforo, que se procesa dentro de su módulo de analítica y datos aplicando controles de acceso diferenciados según el rol de cada usuario dentro de la plataforma de gestión.
Segmentación de permisos sobre los datos del evento
No todo el equipo organizador necesita ver la misma información: el personal de barra no requiere acceso a los mismos paneles que el responsable de control de aforo y accesos o el director de seguridad, y esta segmentación reduce la exposición innecesaria de datos sensibles dentro de la propia organización.
Trazabilidad como capa adicional de protección
Cada consulta o acción sobre los datos del evento queda registrada, facilitando la detección temprana de cualquier actividad anómala sobre la plataforma de business intelligence del sistema cashless.
Conclusión
El control de acceso y el Big Data están profundamente conectados: cada validación de entrada genera un dato, y ese volumen de datos, bien analizado, se convierte en inteligencia operativa valiosa para cualquier evento o negocio.
Pero esa misma información es un activo sensible que exige protección real: control de acceso robusto, cifrado, auditoría continua y cumplimiento normativo no son opcionales, ya que una violación de datos puede derivar en daño reputacional, pérdida de clientes, sanciones económicas severas y la paralización de los propios procesos analíticos de la empresa.
Aplicar data analytics sobre el control de accesos con las garantías de seguridad adecuadas, como hace el sistema cashless NFC de Zelebrix, permite aprovechar el valor de los datos sin exponer a la organización a estos riesgos.